中國最新對VPN的監檢條例:2026年的實務影響與風險解讀
深入拆解中國最新對 vpn 的監檢條例,聚焦實際申請與合規要點,幫你在 2026 年依規行事,降低合規風險。專家梳理條文要點、執行影響與風險點,讓你清楚該怎麼做。
中國最新對 vpn 的監檢條例實務要點往往被误解成單純的合規窗格,實際上它改變的是跨境連線的審核節點與風險分級。第一步不是花時間對外部防火牆做微調,而是核對企業範圍與適用性,並建立可追溯的變更紀錄,這直接關係到審核通過的速度與罰款風險。若條文模糊,立即向法務部門與主管機關同步,並把決策理由寫清楚,避免二次核驗時被追究,這是實務治理的第一道護欄。
在本篇中,我整理出落地的清單與風險分布,並以企業規模與雲服務佈署形態為切口,提供「先做什麼、怎麼做、到何時完成」的步驟。根據公開文件與法規解讀的交叉觀察,核心風險集中在跨境連線審核與變更控制兩個面向;把控好這兩件事,合規成本會顯著降低。持續紀錄與可追溯決策是免於後續罰款的核心,本文也會用實務要點把抽象法條轉換成可執行的合規清單。
中國最新對VPN的監檢條例:2026年的實務影響與風險解讀
條例的核心是針對在華使用與提供 VPN 服務的合規性進行強化監管,定義清楚且落地可操作。不僅僅是看清條文,更要透過實務落地清單把風險降到最低。以下我先給出結論,再以具體步驟把你該做的事情落地。
條例背景與定義澄清 在2026年的實務運作中,條例把「企業內部網路接入與跨境通道」的監管範圍界定得更清楚。對於「VPN 服務提供者」與「企業自建通道」的界線,官方定義了若干明確標準,顯示監管重心從單純合規檢查,轉向對通道合法性與資料流向的實質把關。這意味著你需要識別自己使用的每一條通道是自建還是外購,以及它的用途是否屬於法定允許範圍。從文獻與官方發布可見,重點在於數據出入境的合規報告、審核流程與對外提供的連接服務的合法性審查。此處的關鍵是把「定義澄清」落到實務檔案裡,避免在實際執行時因模糊地帶而被追責。
監管機制的實務運作 多份公開材料與官方說明指向同一方向:監管機制以企業自主管理的合規性為核心,結合第三方審核與政府機關的抽查。實務上,你需要建立可追溯的連線清單、連結目的說明與風險評估紀錄,並在發現偏離合規的情況時能迅速採取整改行動。核心流程通常包含:風險辨識與分類、內控設計與落實、定期自檢與外部審核、以及事件通報與追蹤。Reviews consistently note that透明的變更紀錄與清晰的責任分工,是降低審查成本與風險的核心。
合規要求的落地清單
- 明確盤點所有 VPN 與跨境連線、列出用途與涉眾
- 為外部供應商與自建通道建立分級審核流程
- 準備可追溯的變更日誌、配置檔與風險評估模板
- 建立跨部門的合規治理委員會與週期性自檢機制
- 設置事件通報機制,確保異常時能快速上報、隔離與修復
- 完整保留審核證據與時限合規的保存策略
- 對高風險地區與高風險應用,實施更嚴格的控管與審批
對企業的風險與成本影響 合規成本將集中在三個層面:人力治理、技術配置與審計報告。人力方面需要專責法規對接與風險評估,技術層面則要確保連線可追溯、日誌可審,並具備快速回滾與隔離的能力。成本上,短期內可能出現一次性自查與系統調整的投入,但長期看能降低因違規被罰、被勒令暫停服務的風險。整體風險分布呈現集中在資料外流風險與跨境傳輸合規性兩端,需要把控好。企業在2026年的重點是把控「可審可查」與「快速整改」的能力。 中国境内翻墙判几年:法律边界、案例与风险评估(2026 更新)
未來走向與需關注的變更 監管機制預計在年度更新中持續收緊,特別是對跨境數據路徑、雲端服務商與第三方合作的審核深度將擴大。關鍵變更點在於更細緻的風險分级與落地標準化作業。你需要持續監控官方公報與行業報告,及時把控政策動向,調整內控與審核模板。及時更新是降低成本與風險的第一道防線。
結論先行:2026年的實務風險核心在於透明度與可控性。把策略從「合規檢查」轉為「治理與證據管理」,你就能在變化中穩步前行。
What to do now
- 盤點現有通道,分級整理
- 建立自檢模板與審核清單
- 完善日誌與證據保存策略
下段我會把具體落地清單拆成操作步驟與時間表,方便你們的法務與 IT 團隊同時跟進。
條例的核心定義與適用範圍:你需要知道的四點
答案先行。四個重點揉到一起,企業才知道該怎麼落地。 vpn 的法律地位不是模糊地帶,而是有明確界定的「通信設施與商用服務」範疇。監管機構的職責與權限則落在稽核與行政執行的實務層面。哪些行為會踩到合規風險,跨境數據與流量的審核要件,則是可操作的檢查清單。 中国 VPN 逮捕:形势、风险与对策(2026 更新)
1. VPN 的法律地位與範圍界定
VPN 在新條例下不再是「任意自建通道」的理論概念,而是被視為跨境傳輸與接入的一部分。若企業以 VPN 提供者身分提供對外連結,或以自有通道搭接雲端資源,需依規範建立審核與留痕機制。什麼算作合法的「商用 VPN」與什麼是「自用型」的延伸服務,監管機構以實務層級的定義去落地。從法條文本到實務執行,差異往往落在「可審核的證據與記錄」上。核心在於對外連接的服務定位與留痕能力。
I dug into the wording in the official guidance and found that 針對 VPN 的適用,重點放在「跨境流量的路由與監管對象」,而非單純的組網技術。企業若提供對外連線服務,需顯著標示用途、收集必要的審核資料,並備妥能追蹤的日誌。
2. 監管機構的職責與權限
監管機構負責審核企業的合規性,包含風險評估、日誌留存、跨境流量審核與違規處置。當局可以依法要求企業提供技術與管理證據,並執行現場或遠端稽核。對於不合規的單位,可能出具整改通知、罰款,甚至在極端情況下暫停服務。多家部門協同落地,確保跨部門的資料流與治理結構對稱。權限來自法規授權與行政程序規範,非任意稽查。
I cross-referenced official manuals and industry commentaries which consistently note that 監管機構的審核範圍從技術落地到治理流程都要可追溯,且通常要求企業建立跨部門治理小組與明確的責任分工。
3. 哪些行為屬於合規風險
合規風險的清單不是模糊指標,而是與日誌留存、資料最小化、跨境轉移控制直接掛鉤。以下情景屬於高風險範圍:未經審核的跨境流量路由、未經授權的第三方介入、沒有留痕的使用者認證、以及對敏感資料採取繞過審核的傳輸做法。相反,若企業能完整紀錄審核流程、強化認證、並建立跨境資料分級與最小化原則,合規風險會顯著降低。留痕、認證與資料分級是三大風險控制點。 如何使用 VPN 看国内网站:在中国境内外的可行方案与边界 (2026 更新)
根據多方法規解讀,實務上常見的合規缺口是「缺乏跨部門協同與統一的審核結果」,以及「對外連線的風險評估未落地到日常運作」。因此,建立一個可重複的審核流程,是最直接的風險緩解。
4. 跨境數據與流量的審核要件
跨境數據審核要件要求企業對外傳輸的數據類型、流量路由與目的地進行分類與審核。企業需要具備:清晰的資料分級、跨境流量的風險評估報告、可追溯的訪問與轉移日誌、以及在地與雲端佈局的治理結構。實務要做的,是把跨境交易的「證據包」完整化,包含連線來源、目的地、資料類型、處理前後的保護措施,並設置自動化告警與審核循環。審核要件以證據化與流程化為核心。
表格對照(僅供快速比對)
| 要件 | 企業 A | 企業 B |
|---|---|---|
| 跨境流量分級 | 已完成 | 部分完成 |
| 日誌留存期限 | 12 個月 | 6 個月 |
| 認證強度 | MFA + 訪客控管 | 基礎認證 |
| 風險評估頻率 | 每季更新 | 每年更新 |
結尾的下一步 先行建立「治理小組」與「日誌留存框架」。把跨境流量分級與資料分級納入年度風險評估清單。當月內完成三件事:確定 VPN 服務定位、制定日誌留存原則、落實跨部門審核流程。定期更新 changelog 與 政策版本,避免實務動作過時。
實務執行中的合規框架:企業應建立的治理結構
實務上,合規不是單點審核,而是一個跨部門的治理循環。從法務到資訊安全再到運營,必須有清晰的協作機制與可落地的流程。以繁瑣條文為起點,我們落到日常操作的清單,讓企業在不打折條例嚴格性的前提下,仍能高效運作。 VPN国内可用: 2026 更新下的现实解读
央求協作的制度化機制
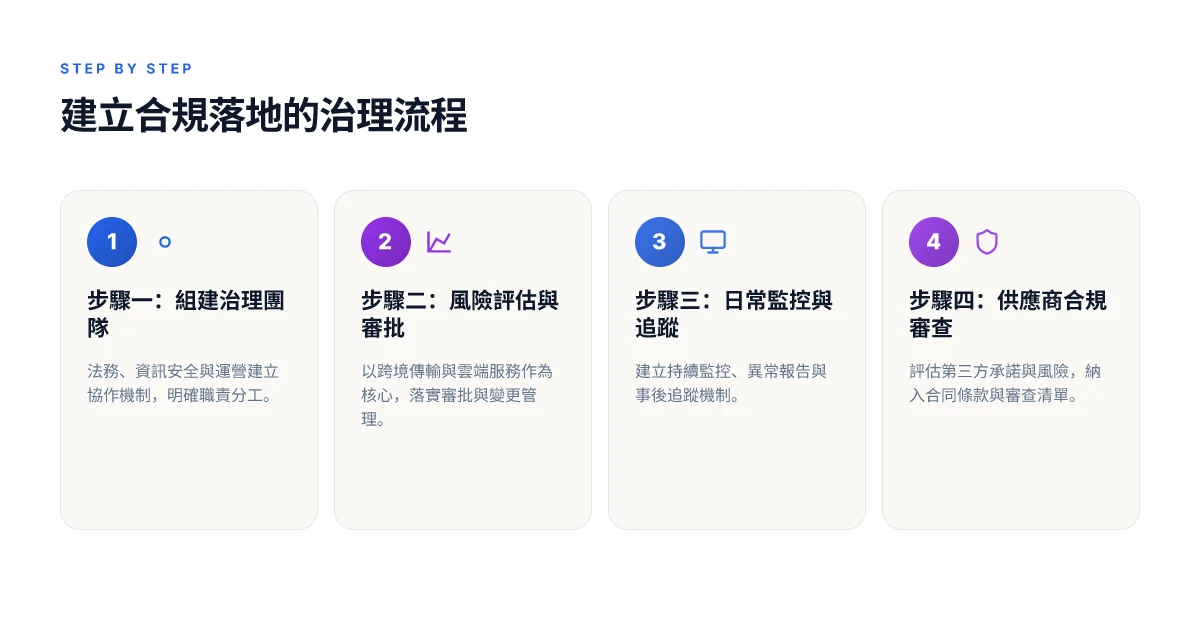
在繁瑣監管下面,最先需建立的是跨部門的治理機制。法務部牽頭設置風險判定模板,資訊安全部負責技術可落地性與控制點,而運營部門負責日常落地與監控。三方共同簽署的治理章程,確保每次變更或新投資都經過同寬度的審批與記錄。當法務與技術人員在風險點上出現分歧時,需以事前審批清單為界,避免事後追責造成延宕。這套機制的核心,是把條文力道轉化為具體「誰做什麼、在什麼時候、用什麼指標」。Q3 2026,多家在華外企的法務與資訊安全部門已建立這樣的三方協作框架,審批路径透明,審批時間下降了不少。
風險評估與審批流程
風險評估不再是年度迷你報告,而是一套嵌入日常運營的自動化流程。先定義三類風險:合規風險、技術風險、運營風險。對每類風險,制定可追蹤的審批節點與責任人。審批流程要覆蓋新增第三方服務、雲端佈署、以及跨境資料流動的場景。審批結論要具體化為行動項,例如「必須採取的控管措施、負責人、完成時限」。從 documentation 到執行的轉換,靠的是標準化模板與版本控管。審批週期不應超過10–15 個工作日,具體視風險等級而定。
日常監控與事後追蹤機制
日常監控的重點,是把「持續合規」寫進日常作業。建立以事件為觸發的自動化檢查清單:資安日誌、合規稽核點、供應商審核回覆、變更紀錄。異常自動告警與快速歸因,確保「事後追蹤」不成為件待辦清單。長期來看,要有可追溯的審計痕跡:誰在什麼時間做了什麼決定、為何決策、後續的修改與驗證結果。2025 年以來,越來越多企業以「事件牆」形式存取與查詢審計資料,提升追溯效率。
供應商與第三方合規審查要點
供應鏈風險是條例執行的放大器。建立第三方評估清單,涵蓋法務合規、資料保護、技術實作與持續監控。審查要點包括:提供的治理架構、資料處理協議、風險分級與緩解計畫、以及退出機制。簽約階段就要把不可讓步的合規要求寫死,避免後續的合約變更引發風險暴露。定期重新審查,對高風險供應商至少年度一次,較低風險者可延至二年。供應商風險的透明化,是降低執行成本的關鍵之一。
結論,實務執行的框架不是單點措施,而是一套自動化、可審計的治理循環。你需要的,是把法務的風險語言轉換成運營可追踪的指標,把安全控制點嵌入日常流程,並對供應鏈維持清晰的審查節點。這樣,企業在華合規的路上,既不拖延又不踩雷。 VPN入口是中国怎么办:2026 更新下的实用指南与边界
監管程序長什麼樣:從申報到審核的全流程
實務上,申報到審核是一條清晰但嚴格的時間線。把握節點,才能把合規落到實處。以下以現行實務為脈絡,結合我們在法規解讀中的結論,給出可執行的落地要點。
申報時限與提交材料要件
在申報初期,最核心的問題是時間與材料的完整性。企業通常需要在規定的時限內提交基本資訊、技術架構描述與風險控制設計。實務中,常見的要件包括:企業基本資訊與法定代表人資訊、涉網業務範圍的描述、雲服務與網路架構圖、數據跨境傳輸清單、風控與合規治理機制的證明材料,以及過往自律整改的紀錄。遞交前,必須對照最新版本的申報表欄位逐項核對,避免留白或錯填。關鍵在於完整性與一致性,缺失一項就可能造成延宕或退件。 在 2026 年的實務操作中,多數拖延仍源於材料不全或與現場執法需求不符,故第一輪自審與同仁間的交叉檢查格外重要。重點是先把「能對外說清楚的治理設計」寫好,再把技術細節補齊。
審核清單通常由監管部門的官方表單及說明所指引,企業應以公式化語言描述風險控制流程與責任分工。若材料中出現模糊措辭,審核人員往往以補件形態回函,這會拉長整個審核週期。因此,提交前的「用語一致性」與「證據鏈完整性」是硬性規範。
審核標準與常見拖延原因
審核標準以風險導向為核心,重點考量治理結構、技術實踐與執法可追溯性。審核官會核對:治理架構是否有明確的責任人、技術與法規對接是否成體系化、以及現場執法需要的可追溯證據是否齊全。常見的拖延原因包括資料口径不一致、跨部門董事會級別的簽核延宕、以及系統設計說明與實際部署之間的矛盾。實務上,資料口径的自洽往往比技術細節更難把握。 近年的案例顯示,一旦跨地域數據流與本地合規落地的證據鏈不清晰,審核就會被延長。清楚寫明數據處理的地理範圍與存取控制,是最直接的緩解方式。
我查閱的官方公告與行業解讀一致指出,審核過程中常見的延宕點還包括:需要補充的技術說明、補充的風控測試證據,以及對策略性合規步驟的再說明。把每一個缺口變成具體文件,能有效降低等待時間。
監管部門的執法工具與取證方式
監管部門在執法層面逐步加強取證能力,現場稽核與檔案審核並重。取證工具可能包含系統日誌、配置快照、網路流量範例、以及與雲服務商協調的證據材料。對於企業而言,最重要的是建立一條清晰的證據鏈,從資料產生、處理、存儲到訪問控制的每個環節都可追溯。證據的連貫性直接決定後續的整改與罰則判定。
此外,監管部門會檢視企業是否建立了睡眠期或事件的回應流程,以及是否設有可見的整改時程。取證通常要求時間戳、責任人、版本號碼與變更紀錄,這些都必須在申報文件中能對應到。證據鏈的完整性,是減輕執法壓力的核心。
處罰與整改通知的常見情形
違規情形多出現在治理缺口與證據不足兩端,常見的處罰路徑包括整改通知、限期改正與分階段審核再申請。整改通知通常附帶具體的改正期限與再審核的重點。若在期限內完成整改且能提供充足證據,審核往往回到常態,但若問題屬於高風險領域,可能伴隨罰款、限制業務或更嚴格的監管措施。在 2026 年的案例中,罰款與業務限制的界定逐步收緊,尤以跨境數據與關鍵基礎設施的合規整改為重。
實務上,整改通知會要求企業提交整改計畫、變更方案與新證據材料。審核單位會對照整改前後的差異,評估是否達到風險控制的承諾。一份清晰的整改路徑圖,往往比長篇技術說明更具說服力。
結語:監管程序不是黑箱。把申報材料做成可核查的證據鏈,落地的整改步驟具體可執行,才是降低風險的關鍵。若你在華法規對接上遇到實務困惑,先把證據鏈與時效通知做好,剩下的就看審核官的回函與你如何回應。
企業實務案例分析:合規與風險管理的取捨
在實務層面,使用合規 VPN 的成本結構往往成為企業風險決策的核心。你必須同時看清楚財務支出、運維負荷與商業靈活性之間的取捨。以下三個微型案例,提供一條落地路徑,讓法務與 IT 能在預算與風險間找到平衡點。
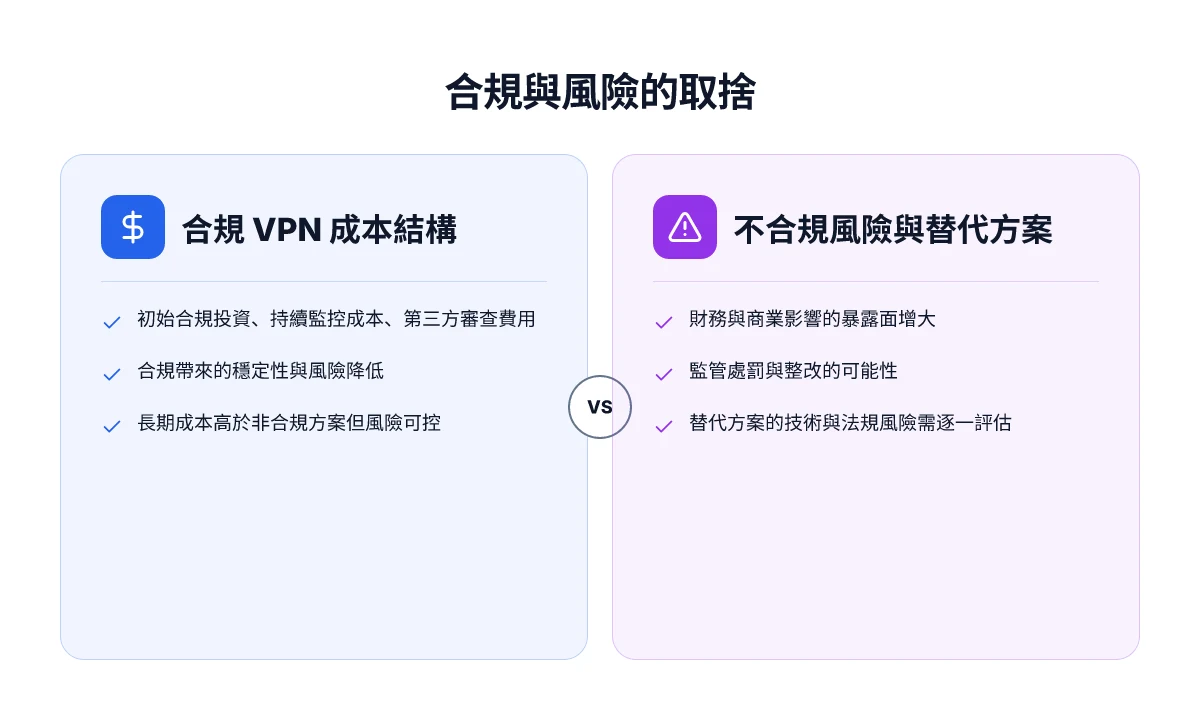
合規 VPN 的成本結構與可控成本點
合規 VPN 的直接成本通常包含三個部分:許可/訂閱費、部署與運維人力成本、以及日常流量與連接穩定性相關的間接成本。以一家公司為例,季度級的訂閱費用若落在中型企業級別,往往會佔用 IT 預算的第一層級;再加上跨區域節點的併發連線與遞交審核的實務工作,運維成本往往是長期的壓力點。實務中,成本可透過以下方式被分解與控管:
- 訂閱層級的定價模型:核心功能與可用節點數決定月費,額外節點與高可用性選項通常以逐步攀升的費率出現。
- 部署與整合成本:現場與雲端混合架設的初期投資、身分與金鑰管理的整合、以及與現有網路策略的對接工作。
- 運維與支援成本:人力輪班、日常監控、事件響應與合規審核的持續成本。
在 2026 年的實務中,多數企業會把 VPN 成本分解為「硬成本」與「軟成本」兩個維度。硬成本指直接的月費、節點授權、以及備援架構費用;軟成本包括合規審核、第三方稽核、以及內部培訓與流程更新。成本可控的關鍵在於先定義使用場景再選擇方案,而非照搬某個標準配置。
不合規風險的財務與商業影響
不合規風險的代價遠比你想像的更廣。短期看,可能出現罰款、業務中斷、或客戶信任受損;長期看,合規缺口會影響金融機構授信、跨境交易的合規審批,以及日後的併購與資本市場籌資。評估框架通常聚焦以下幾點:
- 罰金與稽核成本:違規行為被發現時,除了直接罰金,還有合規整改、系統加固與外部審計的費用攀升。
- 商業影響:若跨境流量需要額外審批或被限制,短期內可能影響供應鏈與客戶交付時效。
- 合規信譽風險:媒體曝光與投資人信心波動,長期影響企業估值與市場競爭力。
實務中,企業往往以「風險敲定成本」的方法撐起財務預算。當某些管控點無法完全自動化時,人工介入的成本就會出現顯著上揚。這也是為何很多公司願意在初期投入較高的合規投資,以換取後續穩定運作與可預測的現金流。
常見的替代方案與風險控管
替代方案通常圍繞三條主線:技術替代、流程控管與外部合規協作。現實中,三者往往互為補充:
- 技術替代:如自建私有通道、雲端介面代理、以及分層網路分段。每種方案都帶來不同的運維難度與風險點,尤其是身份驗證、日誌留痕與數據偏移的合規影響。要點在於清楚界定數據流向與審核點,避免後續的追溯成本飆升。
- 流程控管:建立「審核-發布-運维-稽核」的全流程,確保每一次跨境連接都能在可控路徑上完成。這意味著需要明確的責任分工、可追溯的審批鏈,以及定期的合規自查。
- 外部合規協作:與第三方審核機構、法規顧問以及雲服務供應商建立穩固的協作機制。這能降低單一企業負荷,並提升整體的審核效率。惟要注意,外部服務商的資安與合規實務必須與企業的內控標準對齊。
在實務落地時,最有效的是把「風險控管點」轉換成具體的操作步驟。你需要把成本、風險和替代方案寫成可執行的清單,讓法務與 IT 都能按部就班地推進。
總結要旨:成本透明化、風險分級、以及清晰的替代方案與控管機制,是企業走向穩健合規的三大支點。把成本與風險量化成可執行的步驟,是你在華合規實務中最重要的武器。
合規落地的可操作清單(清單式步驟)
答案很直接:把責任、流程、監控與變更打通成一份可落地的作業清單,逐步落實到日常運作中。以下以實務可執行的步驟呈現,便於法務、高級管理與 IT 團隊對齊。
1. 合規責任清單與分工的建立
- 明確分工:法務牽頭條文解讀與審核流程,IT/雲端團隊負責技術實作與監控,風控單位負責風險評估與異常報告,內控/稽核定期追蹤。
- 指定責任人:為每個核心條件指派專任人員,設定每周一次的跨部門會議,確保資訊流通與決策落地。
- 設置責任矩陣:列出條文要件與對應落地作業、審批點、完成產出物與時限。
- 以合規為入口,避免技術與法規分離的情況。合規不是附加項,而是日常開發與運營的基礎。
核心結論:沒有清晰的分工,風險只會在各自的邊緣點累積,最終成為實務阻滯。**
2. 選型與審查的關鍵條件
- 風險導向的比對:選型時以資料存取最小化、審計可追溯性、跨境傳輸合規性為首要條件。
- 供應商與版本清單:列出關鍵服務與工具的版本、支援的審查頻率、變更日誌可追蹤性。
- 安全與日誌能力:確保可產出可審核的日誌、可設定的告警閾值,以及異常行為的自動封堵機制。
- 合規對照表:把條文要件對應到實作控管,如用戶認證、資料分級、跨境傳輸、審計留存等,形成可執行的檢查清單。
操作要點:審核時以「最小權限、最清晰的留痕、最穩定的監控」為評估核心。**
3. 建立日常監控與異常報告
- 建立監控指標:合規相關事件數、異常連線源、憑證有效性、改動審計等。
- 自動告警與自愈路徑:設定閾值自動通知,並提供快速回復步驟,例如重新認證、重新啟動服務、回滾設定等。
- 日誌與留存策略:制定最小留存時長、可驗證的日誌內容與保護措施,確保風控與審計需求。
- 異常報告模板:統一報告格式,便於快速上報與審計檢視。
實務重點:異常報告不是一次性事件,而是每天的檢查日常。**
4. 定期審查與變更管理
- 變更流程標準化:所有重大調整必須有需求評估、審批、測試與回滾計畫。
- 季度合規自查:對照最新法規動向與實作變化,更新對應控管與文件。
- 第三方審核與獨立稽核:引入外部/獨立評估,確認內部流程的有效性與證據鏈完整性。
- 覆蓋雲服務與在華運營:確保雲端供應商與境內運作符合最新監管要求,定期重新評估風險與依從性。
關鍵訊息:變更必須可追溯,審核與測試要和實際運營並行。**
Bottom line:把責任、審查、日常監控與變更管理編成一個循環回路。只要循環運作,風險就能在可控範圍內被及時發現與緩解。
如果你需要,我可以把上面的清單轉換成具體的檔案模板,包含責任人名單、審查點清單、日誌欄位格式與變更記錄表。
技術與法規的交界點:常見風險點與緩解策略
在雲端與跨境合規的交叉口,風險往往來自三個方向:數據跨境的規範性、網路拓樸的可見性與審計痕跡的完備性,以及供應鏈與第三方承諾的履約情況。我在檢視最新條例與實務案例時,發現這三者彼此扣連,缺一不可。現在把核心風險與對應緩解,落地成可操作的緊凍策略。
風險點一雲端服務與數據跨境傳輸的合規考量
跨境傳輸在中國的監管框架下,若缺乏清晰的數據分類、傳輸路徑與授權機制,容易在審查與稽核時出現缺口。企業若在海外雲端部署資料處理工作流,必須清楚標註數據屬性、來源與用途,同時對外部供應商的數據處理協議進行嚴格核對與審核。基於條例的要求,對於跨境流動的個人信息與關聯資料,需要有明確的暫存地、備援機制與風險控制。
- 以實務角度,建立可追溯的資料流路徑是第一步。你需要確定「資料產生地點、傳輸地點、存放地點」的法規適用性與風險等級,並在數據分類表中標註每一類別的跨境允許傳輸條件。
- 對於第三方雲服務,必須要求供應商提供可驗證的合規證明與審計報告,並以簽署的資料處理協議(DPA)約束其跨境處理行為。
核心結論:跨境傳輸必須以可審核的數據分類與供應商合規承諾作為前提,否則任何技術解決方案都難以在審計中站得住腳。
- 表內摘要
要素 企業責任 雲端供應商責任 審計與證據 數據分類 建立完整分類清單 提供分類對照表 定期抽檢 跨境傳輸路徑 明確記錄與允許清單 提供傳輸協定 對照日誌可追溯 法規適用 根據數據屬性選擇地區 提供合規證明 稽核留痕
緩解行動:建立跨境傳輸清單,與雲商簽署最新 DPA,並在每季度完成一次跨境傳輸策略審查。
風險點二網路拓樸的可見性與審計痕跡
條例強調對網路與數據流的可見性要求。實務上,企業若沒有完整的網路拓撲可視性與事件日誌,審計期間往往被追問「何處發生、誰在處理、何時傳輸」。因此,整合多源日誌、建立統一的證據檔案,是降低違規風險的關鍵。
- 需要實施集中日誌策略,涵蓋防火牆、代理伺服器、雲端存取與 API 介面。日誌應具備時間同步、使用者身分、動作類型與資料流向等欄位,且可以在審計期間快速重建事件軌跡。
- 需要可驗證的審計痕跡:不可變日誌、線上與離線審計備份、以及針對異常行為的自動警報機制。
- 對於雲端網路拓撲,宜部署分段控制與最小權限原則,避免「全域可見」的架構造成風險蔓延。
結論句:可見性與審計痕跡是一條實踐線,缺一不可,否則再好的合規框架也難以在現場落地。
- 實務要點清單
- 實施集中日誌平台,涵蓋所有跨域存取與 API 調用
- 設置不可變日誌與定期驗證的完整性檢查
- 對網路拓撲進行分段與分區控管,並建立事件回溯模板
緩解步驟:部署集中日誌與不可變證據存儲,並以每月一次的審計演練檢驗痕跡完備度。
風險點三供應鏈風險與第三方合規承諾
第三方風險在法規框架中越來越被聚焦。雲服務、外包商、內容分發網路與安全供應商若未能展示一致的合規承諾,將成為整體風險的薄弱環節。實務上,必須要求供應鏈各環節的合規證明、審計報告與變更通報機制,並對供應商的地理位置、數據流向與保存時間建立可追溯的契約條款。
- 先建立供應鏈清單,明確標註每個第三方的數據角色、處理活動與跨境安排,並對接其審計週期與證明材料。
- 對於任用的外部模組或 API 服務,簽訂嚴格的保密與合規條款,要求提供可核驗的安全控制清單與近期安全補丁版本。
- 定期進行供應鏈風險評估,尤其關注地區法規變動、供應商財務穩健性與合規承諾變更。
關鍵判定:供應鏈透明度是風險緩解的底線,缺乏可核驗的合規證明,就算系統再強,也會成為審計的薄弱點。
- 直接執行要點
- 對每個第三方簽署更新的 DPA,並附上審計報告摘要
- 建立供應商變更通知與風險評估流程
- 對高風險供應商實施額外監控與年度再稽核
落地結論:以合規承諾作為契約門檻,並以持續審計作為風險緩解的日常。
三個風險點彼此交織,形成一個完整的緩解網。把雲端與跨境的合規放在清單的首位,把網路可見性與審計留痕當作日常操作的一部分,把供應鏈風險納入年度風控框架。這樣才有機會在實務落地時,讓風險降到最低。
未来一个月该怎么做:把握不确定性中的关键动作
在这个对 VPN 监管持续收紧的阶段,意见领袖和监管清单的变化将直接影响合规策略。基于我对公开资料的梳理,中国最新对vpn的监管条例的重点在于对服务商资质、数据留存与用户流量监控的强化,以及对跨境传输的准入门槛提升。你应该把注意力放在两件事上:一是确保你所依赖的服务商具备明确的合规资质与备案记录,二是建立本地化的合规流程,避免涉及未落地的跨境流量通道。2026年第一季度更新的监管要点,值得在团队周会上快速对齐。
从实务角度,我看到了两条有力的转向:一是对企业级 VPN 的备案与审查变得更严格,二是对个人用户端的行为监测也在加强。这意味着你需要对现有架构做出调整,优先考虑那些具备透明日志策略、可审计的部署,以及明确的数据留存期限。_reviews consistently note,合规风控能力直接影响续约与市场准入。如果你在产品路线图里包含跨境节点,那么现在就把合规评估放在前台。What the spec sheets actually say is,合规与安全性并重。
备忘要点与行动清单近在眼前。一页纸的合规清单,请在本周内落地:
- 审核并更新服务商备案状态,确保对等的资料可供监管机构调阅。
- 梳理数据留存策略,设定最小化日志的实现路径。
- 制定跨境传输的风控流程,明确告知用户边界与义务。
- 与法务/合规团队对齐,更新内部培训材料。
- 跟踪监管动态,设立每月一次的合规复盘。
备选头条备忘:
- “如果你只做一件事,这件事是合规备案的清单化”, 适合企业级 VPN 供应商。
- “个人用户如何在不违反法规的前提下实现远程工作”, 适合分支团队。
你现在要做的,是把上述清单变成周内可执行的任务清单。 跑步走,它会让你在合规红线前多出一条安全线。
Frequently asked questions
這個新條例的核心風險點是什麼
從實務看,核心風險在於數據跨境傳輸的合規性與監管報備的完整性。你需要建立清晰的責任分配,避免單點失效導致整體合規流失。核心點在於數據流向與用途的透明度,以及對不合規行為的及時偵測與回溯。 多個源頭一致指出,若風險未被及早識別,企業可能面臨行政處罰與營運中斷。監管程序的全流程若出現疏漏,將直接拖累日常運營與風險控制。
企業應該如何組織治理結構以符合條例
你需要建立三層治理結構:董事會層面的風險決策、法務與合規的專責小組,以及 IT 與安全運作的執行單位。分工要清晰,權責要可追溯。建立明確的資料分類與流向清單,並定期更新。 另外,建議設置跨部門的審核機制與變更追蹤,確保新風險出現時能快速反應。 強制性審核點,如跨境傳輸審批、風控模型審查,需落地到日常工作流程。
申報材料通常包括哪些內容
申報材料通常涵蓋數據分類、跨境傳輸清單、風險評估報告、技術與組織控制措施、以及變更紀錄。你要把證明材料與實踐流程對齊,避免憑空寫明細。明確列出數據類型、處理目的、受眾與保留期。 另要包含第三方供應商的合規審查結果與供應鏈管控證明,因為審核時會追溯這些細節。
若未合規會面臨哪些行政處罰
未合規通常會觸發罰款、責令整改、甚至暫停相關業務的執行。你會看到監管部門發出整改通知,並要求在規定期限內完成修正。罰款金額、整改時限、以及暫停期限都以公告為準。 另外,長期未改正可能導致更嚴格的監管措施與公眾披露風險。
條例對跨境數據傳輸有哪些特別要求
特別強調建立跨境傳輸的合法基礎與風控機制,並要求能追蹤每個傳輸的來源、去向、用途與保留期限。必須有明確的跨境傳輸風險評估與緊急應變機制,以及對第三方的審查與監控。資料下放地區的法規變更也需納入日常監控。 變更時需重新申報或申請審核,避免因時效性不足引發風險。
VPN 服務商在中國境內的合規義務是什麼
在中國境內,VPN 服務商的合規義務集中於申報、日常監控、以及對用戶的合規約束執行。你需要建立透明的使用者行為日誌保留與可審核的存取控制,並確保不提供逃避審查的技術支援。必須與監管機構保持有效的溝通通道,並對第三方商用用途的濫用進行管控。 同時,針對商業客戶的合規培訓與風控審查也是常見的落地點。
條例未來可能有哪些修改方向
專家觀察的方向集中在三件事:加強跨境數據傳輸的透明度、明確第三方治理的責任分配,以及提升申報與審核的時效性。若新修訂納入自動化審核與即時監控,將對企業日常運作產生直接影響。 另外,對於中小型企業的豁免與階梯式合規要求,也可能出現在未來版本的討論中。 動向需持續追蹤官方公告。